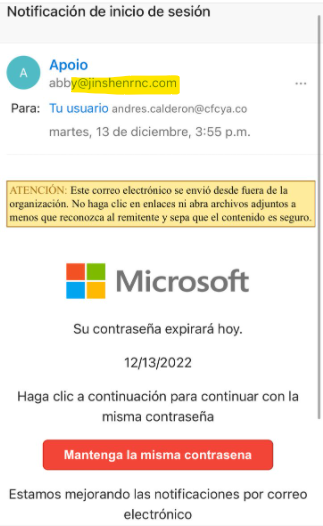
El envío de correo electrónico fraudulento, o también conocido como phishing, es algo cada vez más común. En nuestros correos electrónicos estamos recibiendo correos fraudulentos con fines de estafa. Los hackers se hacen pasar Microsoft con correos anunciando la expiración de la contraseña para así solicitar una nueva y sacar la información.
En la mayoría de los casos, en este tipo de emails los phishers intentan suplantar la identidad de una empresa reconocida con el objetivo de robar tu información personal o de pago y hacer un mal uso de ella.
Es fundamental ser precavidos y cuidadosos con el tratamiento de este tipo de correos. Por esto, desde nuestra dirección de Tecnologías de la Información nos piden seguir estos tips:
1. Cuando recibas un correo electrónico que parezca sospechoso o que sea de un remitente desconocido «DESCONFÍA» y no descargues sus archivos adjuntos, ni suministres información confidencial como cuentas de usuario. Consulta el área de tecnología para que te ayuden a validar la veracidad del correo.
2. Verifica que el dominio remitente del correo, sea auténtico. Por ejemplo si llega un correo, de «microsoft.com», solicitando un cambio de contraseña, lo primero que se debes hacer es verificar que el dominio del remitente del correo sea, «https://www.microsoft.com/». De esta manera nos damos cuenta que el correo es fraudulento.
En caso de tener dudas o si por error se abrió el enlace, es nuestra obligación acudir con el área de sistemas para evitar poner en riesgo nuestra información y la de nuestra organización.
Estos son los correos que llegan: